








腾讯安全是腾讯集团旗下的网络安全品牌,依托20余年黑灰产对抗经验,形成覆盖“云、管、端”的全栈安全能力。
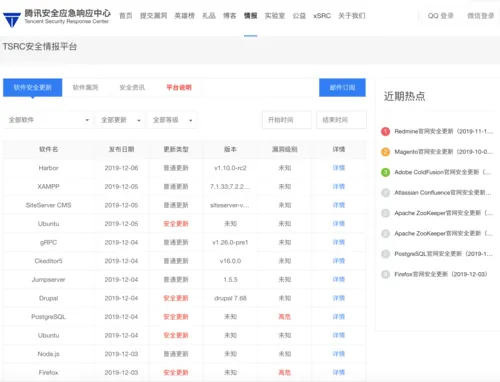
TSRC
0.01条评价379次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
SAAS付费周期:
公司介绍:
产品详情
腾讯安全旗下安全众测产品由「TSRC漏洞报告平台」与「腾讯云渗透测试服务(PTS)」两条业务线组成,分别面向互联网产品与企业级系统,提供持续众测与定向渗透两类能力。以下内容仅陈述技术事实,无商业宣传。
一、TSRC 漏洞报告平台(互联网众测)
1. 运行模式
• 无固定项目周期,腾讯全线产品(域名、App、小程序、硬件等)长期开放测试;
• 白帽通过 security.tencent.com 注册→实名→人脸,提交漏洞;
• 流程:提交 → 机审(去重、误报)→ 人审(复现、评级)→ 公布 → 奖励;
• 评级标准:严重、高危、中危、低危四级,匹配 CVSS v3 向量;
• 奖励:安全币+现金,严重漏洞最高 10 万元,双倍奖励活动不定期举行。
2. 技术细节
• 支持漏洞类型:认证绕过、SQL 注入、RCE、越权、逻辑缺陷、信息泄露、客户端漏洞等;
• 接收格式:HTTP 请求包、PoC 脚本、视频、截图;
• SLA:严重/高危 72 h 内响应,所有漏洞 30 天内完结;
• 审计日志:漏洞处理人员、当日值班、白帽一键 QQ 联系,降低沟通成本。
3. 公开数据(截至 2025-08-27)
• 注册白帽:≈ 3.5 万人,月活约 5 %;
• 累计接收漏洞:≥ 4.8 万枚,已发放奖金:≥ 1.2 亿元;
• 合作:早期曾与乌云众测、漏洞盒子、Sobug 等第三方平台互换项目,用于能力验证。
二、腾讯云渗透测试服务(PTS,企业定向众测)
1. 服务形态
• 黑盒 / 白盒 / 灰盒三选一,支持 Web、移动 App、小程序、API、云原生、工控系统;
• 由腾讯安全实验室专家执行,客户指定时间窗口、资产范围、测试深度;
• 交付物:漏洞详情、利用链、修复建议、加固方案、复测报告。
2. 流程
① 需求确认:资产清单、测试策略、漏洞评级标准、保密协议;
② 环境准备:VPN、跳板机、测试账号、数据脱敏脚本;
③ 执行:手工+自动化工具,流量镜像全留存,关键步骤录屏;
④ 复测:漏洞修复后 1~3 轮回归验证;
⑤ 总结:输出《渗透测试报告》+《复测报告》+ 管理层汇报 PPT。
3. 技术能力
• 工具链:Burp Suite、Nmap、SQLmap、Frida、Objection、IDA Pro、Ghidra、Metasploit、Cobalt Strike、自研云原生扫描器;
• 漏洞库:覆盖 CWE Top 25、OWASP Top 10、CNVD/CNNVD 漏洞特征;
• 合规:测试人员持 CISP-PTE/OSCP/OSCE 证书,流程符合等保 2.0、GDPR、PCI-DSS 要求。
4. 规格与接口
• 周期:标准项目 5~15 个工作日,可延期;
• 价格:按资产规模、测试深度、人日计费;
• 接口:报告以 PDF + JSON 交付,支持 RESTful 拉取漏洞单,可同步至 Jira、禅道、飞书。
三、横向对比(技术维度)
| 维度 | TSRC 互联网众测 | PTS 企业定向众测 |
|----------------|--------------------------|--------------------------|
| 测试主体 | 3.5 万注册白帽 | 腾讯安全实验室专家 |
| 测试周期 | 持续开放 | 5–15 个工作日 |
| 接入方式 | 公网直接测试 | VPN/跳板机 |
| 报告格式 | 在线条目 | PDF + JSON |
| 复测次数 | 不限 | 1–3 轮 |
| 合规认证 | 无强制要求 | 等保 2.0 / GDPR / PCI-DSS |

展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
72.0分项目
评分
同类平均分
综合
72
68
兼容性
80
74
稳定性
90
66
易用性
60
66
性能
70
74
市场占有率
80
74
功能
50
56
扩展性
80
64
美观度
60
64
技术服务
80
66
性价比
70
70
时间排序↓
最新
精华
1 条评论

向我咨询

发表评论