








飞塔(Fortinet,NASDAQ:FTNT)2000年成立于美国加州圣何塞,全球总部在Sunnyvale,是统一威胁管理(UTM)市场领导企业
UTM
0.00条评价349次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
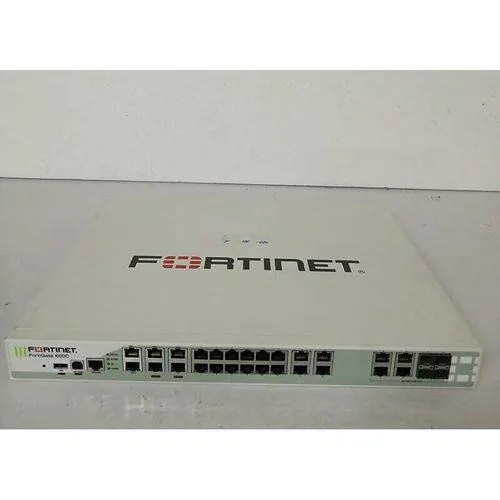
飞塔(Fortinet)统一威胁管理(UTM)产品以 FortiGate 系列安全网关为核心,采用自研 FortiASIC 加速芯片,在单一硬件或虚拟实例中提供 2-7 层一体化防护,已演进为“下一代防火墙(NGFW)/SD-WAN/零信任边缘”平台。
一、产品家族
1. 桌面与分支级
• FortiGate-40F/60F/80F:ARM64 SoC + NP6Lite + SP4,5–20 Gbps 防火墙吞吐,200–900 Mbps NGFW 吞吐,4–16 GB 内存,内置 Wi-Fi 型号以 “F” 结尾。
2. 中端机架
• FortiGate-100F/200F/400F/600F:2U 或 1U,x86 + NP6 + CP9,20–80 Gbps 防火墙,3–10 Gbps IPS,支持 10GE SFP+。
3. 高端与机框
• FortiGate-3000E/5000E/7000E:4U–14U 机框,可插多块 NP7 业务板,300–1 Tbps 防火墙,50–200 Gbps IPS,支持 100GE/400GE。
4. 虚拟化
• FortiGate-VM32/64/128:vCPU 1–128,性能随授权线性扩展;支持 KVM、VMware、Hyper-V、AWS、Azure、GCP、阿里云、华为云等。
5. 工业与 5G
• FortiGate-Rugged-60F/90D:-40 °C–70 °C 宽温,IP67 防护,支持 DI/DO 与 LTE/5G 模块。
二、系统软件(FortiOS)
基于 Linux 内核的安全定制发行版,版本 7.4 起采用“Security Fabric”架构,关键子系统包括:
• FortiASIC:NP(网络处理器)负责 L2-L4 速转发,CP(内容处理器)负责正则匹配、SSL/TLS 加解密,SOC(片上系统)提供低功耗场景。
• FortiGuard Labs:全球 3 个威胁研究中心,每周 5–7 次更新,涵盖 AV、IPS、Botnet、WebFilter、DNSFilter、Application Control、Vulnerability Scan 等 30 余类特征库。
• FortiConverter:CLI/策略迁移工具,支持 Check Point、Cisco、Palo Alto、Juniper 等格式一键导入。
• VDOM(Virtual Domain):硬件型号支持 10–500 个逻辑防火墙,每个 VDOM 拥有独立接口、路由、策略、日志。
• ADOM(Administrative Domain):FortiManager 中用于分级分权管理。
三、功能模块
1. 核心防火墙
– 状态检测 + 策略路由 + Zone Based Firewall + 透明/路由/混合模式。
– NAT46/64、DS-Lite、6rd、DHCPv6-PD、ALG(FTP/SIP/H.323)。
2. IPS/IDS
– 签名数 45000+,支持流式与代理双引擎;自定义签名支持 Snort 语法。
– 动作:Drop、Reset、Rate-Limit、Quarantine(联动 FortiSwitch 端口隔离)。
3. 应用控制
– 识别 7000+ 应用、3000+ SaaS、1200+ 移动应用,细粒度至“微信文件上传”级别。
– 策略支持 User、Device、Location、Risk Level、Custom Tag 组合。
4. 反病毒/反间谍
– 本地库 600 万+,云端沙箱(FortiSandbox Cloud)支持 EXE、DLL、ELF、PDF、Office、APK 静态+动态分析,检出率 >99.3%。
5. Web/DNS 过滤
– URL 库 2 亿条,支持 HTTPS SNI、CN、SAN 匹配;DNSFilter 通过 DNS over HTTPS/TLS 进行域名信誉检查。
6. 反垃圾邮件
– 与 FortiMail 引擎共享,支持 SPF、DKIM、DMARC、RBL、灰名单、内容指纹。
7. VPN
– IPsec:IKEv1/v2、AES-GCM、ChaCha20-Poly1305、国密 SM 系列;支持 ADVPN、SD-WAN Overlay、BGP over IPsec。
– SSL-VPN:HTML5 Portal、隧道模式、主机检查、多因素认证(LDAP、RADIUS、SAML、FIDO2、FortiToken)。
– ZTNA:基于身份和设备的零信任访问代理,替代传统远程桌面。
8. SD-WAN
– 内置 SLA 探针(ICMP、TCP、HTTP、DNS);支持链路负载、FEC、前向纠错、应用级选路;与 FortiManager 协同实现 Overlay Orchestration。
9. 数据防泄漏(DLP)
– 基于正则、指纹、水印、OCR 的 800+ 策略模板;支持 ICAP 与第三方 DLP 联动。
10. 流量整形与 QoS
– 支持 Shaper、Per-IP Shaper、Priority Queue、Guarantee Bandwidth;可与 Application Control 集成做应用级限速。
四、性能指标(典型型号公开数据)
• FortiGate-100F:
– 防火墙 20 Gbps、NGFW 2.5 Gbps、IPS 4.4 Gbps、IPsec VPN 11 Gbps、并发会话 400 万、新建会话 20 万/秒。
• FortiGate-600F:
– 防火墙 80 Gbps、NGFW 11 Gbps、IPS 17 Gbps、IPsec VPN 37 Gbps、并发 1200 万、新建 60 万/秒。
• FortiGate-VM64(8 vCPU/16 GB):
– 防火墙 27 Gbps、IPS 9 Gbps(基于 Intel Xeon Gold 6248R 测试)。
五、管理与日志
• FortiManager:集中策略管理、脚本编排、合规检查、工作流审批;可管理 10000+ 设备。
• FortiAnalyzer:日志收集、关联分析、威胁狩猎、SOAR Playbook;支持 10 TB 本地 RAID,压缩后 20 TB 日志存储。
• Fabric Connector:原生对接 AWS GuardDuty、Azure Sentinel、Splunk、ServiceNow、Cisco ISE。
• API:REST/JSON-RPC 1000+ 调用,支持 Terraform、Ansible、Python SDK。
六、部署模式
1. 网关模式:路由/NAT 部署于互联网出口,做默认网关。
2. 透明模式:L2 桥接,串联到现有核心交换机与防火墙之间,不改 IP。
3. 虚拟线:端口对端口零接触桥接,延迟 <5 µs,适用于高吞吐 IDC。
4. 高可用:Active/Passive、Active/Active、Cluster XL(最多 32 台),会话级状态同步支持 IPsec、SSL-VPN、NAT 会话。
5. 云原生:FortiGate-VM 与云负载均衡器集成,实现自动弹性伸缩;支持 AWS Transit Gateway Connect、Azure VWAN、GCP Network Connectivity Center。
七、合规与认证
• 国际标准:Common Criteria EAL4+、FIPS 140-2 Level 2、DoD JITC UC APL、IPv6 Ready Logo、ICS Cert、IEC 62443-4-2。
• 中国认证:公安部三所销售许可证(增强级)、国密算法商用密码产品认证、等保 2.0 三级/四级测评包。
八、授权与生命周期
• 基础系统永久授权,功能模块(UTM、ATP、SD-WAN、ZTNA)按年订阅。
• FortiCare Essential/Premium/Elite 三级支持,含 24×7 硬件先行、软件更新、TAC 远程诊断。
• 产品生命周期:硬件一般 5–7 年持续供货,软件主版本 5 年支持(N、N-1、N-2 共线)。
九、典型应用场景
• 中小企业:FortiGate-60F/80F 单台部署,启用 UTM+SD-WAN 做双宽带选路。
• 大型园区:FortiGate-600F 双机热备,旁挂 FortiAnalyzer,集成 802.1X 与 FortiSwitch 做网络准入。
• 数据中心:FortiGate-3700D 部署于 Spine-Leaf 边界,100G 接口做东西向分段;与微隔离方案联动。
• 工业控制:FortiGate-Rugged-90D 在变电站、轨旁箱,以 IPsec VPN 回传至调度中心。
通过“FortiASIC + FortiOS + FortiGuard”三层协同,飞塔 UTM 产品可在单一设备内完成传统多设备堆叠才能实现的 2-7 层威胁检测与响应,并通过 Fabric 架构实现从端点、接入、核心到云端的策略一致性。
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
64
兼容性
0
70
稳定性
0
60
易用性
0
60
性能
0
60
市场占有率
0
60
功能
0
64
扩展性
0
70
美观度
0
64
技术服务
0
56
性价比
0
70
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论