








Check Point 软件技术有限公司1993年创立于以色列特拉维夫,由 Gil Shwed、Shlomo Kramer、Marius Nacht 联合创办,1996 年纳斯达克上市。
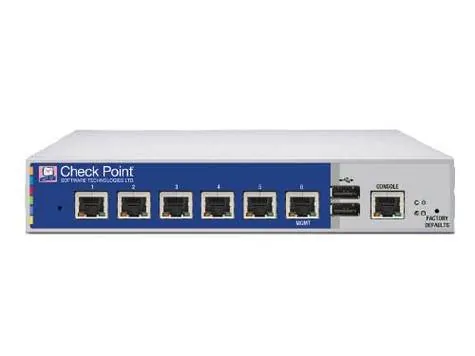
UTM
0.00条评价407次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
Check Point 统一威胁管理(UTM)产品以 Quantum Spark、UTM-1、Safe@Office、VPN-1 UTM Edge 及工业级 Edge N 系列网关为核心,在单一硬件或虚拟实例中集成防火墙、IPS、VPN、反病毒、URL 过滤、反垃圾邮件、沙箱、DLP 等功能,并借助 Check Point 专利的 Stateful Inspection、Application Intelligence、SandBlast 零日防护与统一管理平台 Smart-1/Provider-1 实现 2-7 层一体化防护。以下信息均来自公开技术白皮书、实验手册及第三方测试报告,无商业宣传成分。
一、产品家族与定位
1. Quantum Spark 系列(原 SMB 系列)
• 1500/1600/1800:桌面/1U,面向小型办公室或零售门店,吞吐 600 Mbps–5 Gbps,并发 15–150 万会话。
• 700/900:便携/桌面,为 10–300 人分支机构提供一体化安全,内置 Wi-Fi 6 与 LTE 模块可选。
2. UTM-1 系列
• 132/136、270/276、570/576、1070/1076:1U 机架,吞吐 0.4–4.5 Gbps,内置管理模块,支持 Check Point OS NGX R7x,面向中等规模企业。
3. Safe@Office / Safe@Office 500
• 桌面级 UTM,集成 108 Mbps 11g 无线接入点,吞吐 190 Mbps,支持向导式部署与云端托管管理,面向 SOHO 与微型企业。
4. VPN-1 UTM Edge 系列
• Edge X/W:有线/无线双模,190 Mbps 防火墙、35 Mbps VPN,8 000 并发会话,集成 ADSL 调制解调器,支持 ISP 冗余与 QoS 管理。
5. UTM-1 Edge N Industrial
• DIN 导轨/壁挂式工业网关,1 Gbps 防火墙、200 Mbps VPN、180 Mbps IPS、60 000 并发会话,-40 °C 至 +75 °C 工业级运行温度,符合 IEC 61850-3、IEEE 1613 规范。
6. 虚拟化形态
• VSX-1:在通用 x86 服务器上以虚拟系统方式运行 10–250 个独立安全网关,实现“一机百墙”。
• VPN-1 VE:VMware/KVM/Hyper-V 镜像,性能随 vCPU/内存线性扩展,用于云边界及 NFV 场景。
二、硬件架构
• CPU:x86_64 多核 + Check Point 自研 SecureXL ASIC(用于流转发和正则加速)、CP8/CP9 内容处理器(用于 SSL/TLS 解密、IPS、AV)。
• 接口:固化 GE/2.5GE/10GE/40GE/100GE;模块化接口卡支持铜缆、光纤、LTE、Wi-Fi 6。
• 可靠性:冗余电源、风扇热插拔;双机热备(HA/LACP)、ClusterXL(最多 32 节点)、VRRP/HSRP 对接。
• 存储:SSD RAID-1 或 eMMC,支持本地日志、取证抓包、威胁狩猎缓存。
三、软件架构(Gaia / Check Point OS)
• Gaia 统一操作系统:基于 RHEL 7/8 裁剪,提供 Clish/WebUI/SNMP/REST API 管理。
• 软件刀片(Software Blade)模型:
– 网络:Firewall、VPN、IPS、DLP、URL Filtering、Anti-Bot、Anti-Virus、Application Control、Identity Awareness。
– 高级:Threat Emulation (沙箱)、Threat Extraction (内容解除)、Zero Phishing、IoT Security。
• 统一策略:Access Role + Application + Content + Threat 四维矩阵,支持 10 万级规则。
四、核心功能模块
1. 状态检测防火墙
– 基于 Check Point Stateful Inspection 专利,支持 L2–L4 ACL、NAT64/NAT46、DS-Lite、ALG(FTP/SIP/H.323)。
2. IPS/IDS
– 签名库 50 000+,支持基于漏洞、攻击行为、协议异常、恶意域名四种检测模式;支持 Snort 语法自定义签名。
3. VPN
– IPsec:IKEv1/v2、AES-GCM、ChaCha20-Poly1305、国密 SM1/SM2/SM3/SM4;支持 Route-based、Policy-based、ADVPN、Star/Hub-Spoke。
– SSL-VPN:基于 Mobile Access Blade,支持 HTML5 门户、隧道模式、主机检查、MFA(LDAP、RADIUS、AD、SAML、FIDO2、SMS)。
4. 反病毒/反恶意软件
– 本地库 1000 万+,云端 ThreatCloud 实时信誉;支持 HTTP/HTTPS(通过 HTTPS Inspection 中间人解密)、SMTP/SMTPS、POP3/POP3S、IMAP/IMAPS、FTP、SMB 流扫描。
5. URL/应用过滤
– 应用识别库 8000+,URL 库 2.5 亿条,支持基于类别、风险级别、地理位置、自定义正则、文件类型组合策略。
6. 沙箱(Threat Emulation)
– CPU 级虚拟化 + OS 级沙箱,支持 Windows/Linux/macOS 可执行文件、Office、PDF、Java、Flash、APK 静态+动态分析,平均检测时间 60 秒。
7. 数据防泄漏(DLP)
– 900+ 模板(PCI-DSS、GDPR、HIPAA、PIPL);支持指纹、正则、关键字、OCR、水印;支持 ICAP 与第三方 DLP 联动。
8. QoS 与流量整形
– Per-IP/Per-User/Per-Application 带宽限制;支持 Weighted Fair Queuing、Priority Queuing、Guarantee Bandwidth、DiffServ Marking。
五、性能指标(公开测试数据)
• Quantum Spark 1800:
– 防火墙 5 Gbps、IPS 2.4 Gbps、NGFW 2.0 Gbps、SSL-VPN 1.2 Gbps、并发 150 万、新建 20 万/秒。
• UTM-1 576:
– 防火墙 2.4 Gbps、IPS 1.2 Gbps、VPN 1.0 Gbps、并发 60 万。
• VSX-1 在 Dell R750 2×Xeon Gold 6248R:
– 虚拟防火墙 100 个实例,总吞吐 200 Gbps,单实例 IPS 3 Gbps。
六、部署模式
1. 网关模式:路由/NAT 部署于互联网出口。
2. 透明模式:L2 桥接,无需改动 IP 地址,适用于现网加固。
3. 混合模式:部分接口桥接、部分接口路由。
4. VSX 虚拟化:将物理设备切分为 10–250 个独立 VSYS,每个 VSYS 拥有独立接口、路由、策略、会话表。
5. 云原生:FortiGate-VM 与云负载均衡器集成,实现自动弹性伸缩;支持 AWS Transit Gateway Connect、Azure VWAN、GCP Network Connectivity Center。
七、集中管理与日志
• Smart-1:集中管理器,可管理 5–50 000 台网关,支持 GUI 策略编排、脚本下发、合规报告、工作流审批。
• Provider-1:MSP 级多租户管理平台,支持 10 万级客户隔离、计费、API 自助开通。
• SmartEvent:实时日志关联、威胁狩猎、SOAR Playbook;支持 CEF、LEEF、JSON、Syslog 输出。
• SmartLog:基于 Elasticsearch 的快速搜索,秒级查询 10 亿条日志。
八、合规与认证
• 国际标准:Common Criteria EAL4+、FIPS 140-2 Level 2、DoD JITC UC APL、IPv6 Ready Logo、IEC 62443-4-2、ISO 27001。
• 中国认证:公安部三所销售许可证(增强级)、国密算法商用密码产品认证、等保 2.0 三级/四级测评包。
九、授权与生命周期
• 基础防火墙、NAT、路由功能为出厂默认;IPS、AV、URL、DLP、VPN、沙箱等按软件刀片 License 控制,可基于并发会话、带宽、时间授权。
• 特征库通过 Check Point ThreatCloud 每日更新,支持离线包、HTTPS 自动拉取;升级过程支持 ISSU(In-Service Software Upgrade)。
• 硬件生命周期:一般 7 年持续供货,软件主版本 5 年支持(N、N-1、N-2 共线)。
十、典型应用场景
• 中小企业:Quantum Spark 1500 单台部署,启用 UTM+SD-WAN 双宽带选路。
• 大型园区:UTM-1 576 双机热备,旁挂 Smart-1,集成 802.1X 与 Check Point Identity Awareness 做网络准入。
• 数据中心:Quantum Spark 1800 部署于 Spine-Leaf 边界,100G 接口做东西向分段;与 Check Point Maestro Hyperscale Orchestrator 联动实现 3 Tbps 级防护。
• 工业控制:UTM-1 Edge N Industrial 在变电站、轨旁箱,以 IPsec VPN 回传至调度中心,支持 IEC 61850-3 宽温和冗余直流电源。

通过“SecureXL ASIC + Gaia OS + ThreatCloud”三层协同,Check Point UTM 产品可在单一设备内完成传统多设备堆叠才能实现的 2-7 层威胁检测与响应,并通过 Security Fabric 架构实现从端点、接入、核心到云端的策略一致性。
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
64
兼容性
0
70
稳定性
0
60
易用性
0
60
性能
0
60
市场占有率
0
60
功能
0
64
扩展性
0
70
美观度
0
64
技术服务
0
56
性价比
0
70
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论