








悬镜安全,全称北京悬镜安全科技有限公司,是国内DevSecOps赛道领跑者之一,由多位来自北京大学的白帽黑客创立。公司以“敏捷安全,左移智防”为核心理念,专注于通过创新技术助力企业构建一套贯穿业务生命周期的积极防御体系。
云鲨 RASP
0.00条评价402次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
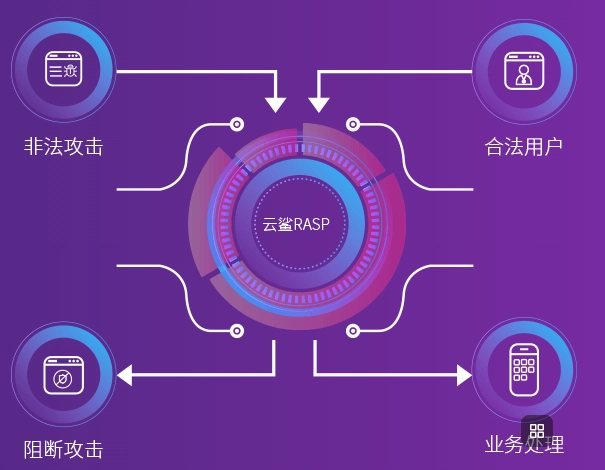
灵脉·RASP是悬镜安全打造的下一代应用运行时深度防护平台,其核心理念是 “将安全防护能力像疫苗一样注入到业务应用中” ,为应用提供内在的免疫力,使其能够从内部实时抵御未知威胁和高阶攻击。
一、 核心工作原理与部署模式
- 深度注入: 通过专利的无侵入/低侵入探针技术,将防护引擎像“疫苗”一样直接注入到受保护的应用运行时环境中(如Java、PHP、Python、Node.js等),与应用合二为一。
- 上下文感知: RASP的优势在于它能直接访问应用的内部上下文(如函数调用、参数传递、数据流),因此能极其精确地判断一次请求是否是恶意攻击,从而大幅降低误报。
- 虚拟补丁: 在出现如Log4j2、Spring4Shell等紧急漏洞时,无需紧急修改代码和重新发布应用,可通过RASP快速下发虚拟补丁,在应用层直接拦截漏洞利用攻击,为修复争取宝贵时间。
二、 主要产品功能与特性
- 精准攻击防护:
- 基于应用的真实上下文,有效防御OWASP Top 10等常见Web攻击(如SQL注入、XSS、RCE、文件包含等)。
- 尤其擅长防护逻辑缺陷、API滥用、反序列化等传统WAF难以应对的高阶攻击。
- 未知漏洞/0day攻击缓解:
- 通过对关键敏感函数(如命令执行、文件读写、数据库操作等)的监控与行为分析,即使面对从未出现过的0day攻击,也能根据其恶意行为特征进行实时阻断。
- 应用资产与API梳理:
- 自动发现并梳理被保护应用的所有API接口、组件和框架,绘制动态应用资产地图,帮助安全与运维团队掌握资产现状,消除影子资产。
- 威胁感知与溯源:
- 详细记录攻击 payload、攻击链路径、堆栈信息等全量日志,提供完整的攻击取证和溯源能力,便于安全人员进行事件分析响应(IR)。
- 微服务与容器化支持:
- 完美适配云原生环境,支持Kubernetes、Docker等容器平台,提供统一的管理控制台,实现对大规模、离散化微服务应用的集中安全管控。
三、 特点
- 精准防护,极低误报: 得益于对应用内部环境的感知,其判断准确性远高于基于流量特征的WAF,极大减轻了安全团队的运营负担。
- 纵深防御的关键一环: 与悬镜灵脉·IAST(灰盒测试)形成DevSecOps闭环,IAST在开发测试阶段发现漏洞,RASP在运行阶段防护未知威胁,与WAF(边界防护)构成“内外兼修”的纵深防御体系。
- 无需改造应用: 低侵入式部署,对应用性能影响极小(通常<5%),无需修改代码或重新编译,即可快速获得安全能力。
- 快速应急响应能力: “虚拟补丁”功能使其成为企业应对突发性高危漏洞的“急救箱”,响应速度以小时计,远超传统的补丁修复周期。
总而言之,悬镜灵脉·RASP并非旨在取代传统WAF,而是与其形成强力互补。它从应用内部视角出发,解决了边界安全设备“看不到内容”的盲点,是构建现代应用纵深防御体系中不可或缺的核心组件。
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
74
兼容性
0
80
稳定性
0
70
易用性
0
70
性能
0
70
市场占有率
0
70
功能
0
70
扩展性
0
80
美观度
0
70
技术服务
0
70
性价比
0
80
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论