








安百科技(北京)有限公司是一家专业从事创新型应用安全多维度检测、防御及关联分析技术开发的高新技术企业。目前全国设有6家分支机构,拥有由研发、产品、安全、售前、运维、安服等百余名技术人员组成的专业团队。
RASP
0.00条评价356次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
一、产品定位
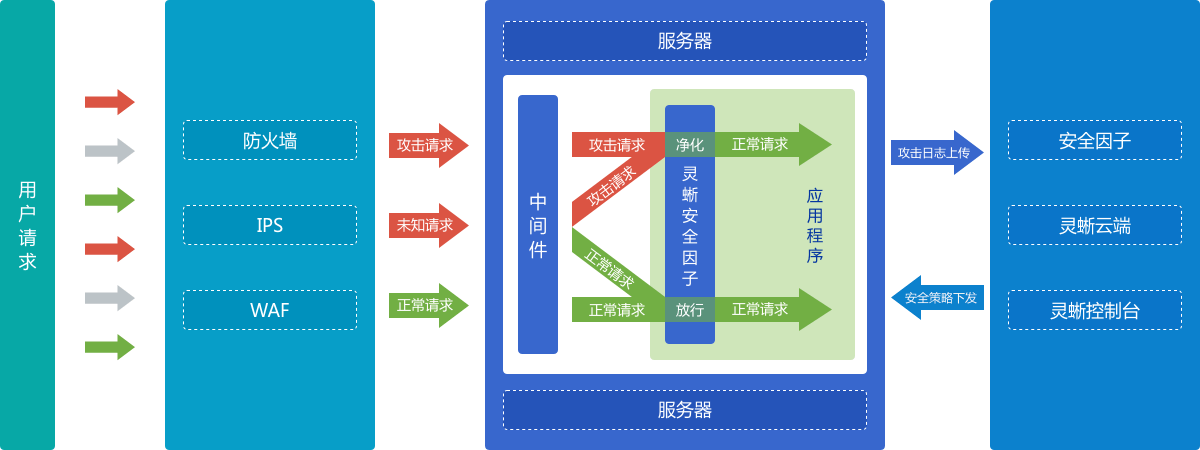
将安全代码“像疫苗一样”注入到运行时的应用程序内部,使应用在 JVM/CLR/PHP 引擎层面即具备“自我防御、自我修补”能力,解决传统 WAF 无法触及的业务逻辑漏洞、0Day 攻击、供应链投毒等深层威胁。
二、技术架构
1. 插桩引擎
• Java Agent / .NET CLR Profiler / PHP Extension 三种形态,启动即植入字节码层钩子
• Hook 点覆盖:HTTP 请求、SQL 调用、文件读写、命令执行、反射反序列化、第三方组件 API
2. 云-端协同
• 本地智能策略引擎 + 云端“鲲鹏”大数据威胁情报中心,策略下发延迟 <30 秒
• 支持离线模式:断网时仍可用本地规则库独立运行
3. 信创兼容
• 已通过统信 UOS、麒麟 V10、鲲鹏 920、飞腾 2000+ 官方认证
• 国密 SM2/SM3/SM4 加密通道、三级等保测评报告
三、核心功能矩阵
| 功能域 | 具体能力 | 量化指标 |
|---|---|---|
| **攻击防御** | OWASP Top10、反序列化、SQL 注入、命令执行、文件上传、内存马、反序列化 Gadget 检测 | 平均响应延迟 ≤ 5 ms;误报率 ≤ 1%[^1349^] |
| **虚拟补丁** | 云端一键下发“热补丁”,无需重启应用 | 补丁生效时间 <60 秒[^1352^] |
| **API 资产发现** | 自动梳理全量接口,风险分级可视化 | 支持 5 万级 API 实时画像[^1353^] |
| **供应链防护** | 组件漏洞、恶意依赖、投毒包预警 | 覆盖 Maven/NPM/PyPI 主流仓库 30 万+ 组件 |
| **可视化大屏** | 攻击链路、威胁地图、合规评分实时展示 | 大屏刷新周期 3 秒 |
四、部署形态
| 形态 | 部署方式 | 适用场景 | 交付周期 |
|---|---|---|---|
| SaaS | 直接接入云端控制台 | 中小企业、云原生应用 | 1 小时 |
| 私有化 | 本地化集群/单机安装 | 金融、政府、央企 | 3-5 天 |
| 混合云 | 策略中心在云端,Agent 在本地 | 集团多数据中心 | 7 天 |
五、版本与语言支持
| 版本 | 支持语言 | 运行环境 |
|---|---|---|
| 灵蜥 2.0 | Java 8-21、.NET Framework 4.5-8 / .NET 6-8、PHP 7.2-8.3 | Linux/Windows/容器/K8s |
| 企业版 | 额外支持 Node.js、Go、Python | 提供 SDK 二次开发 |

点击链接,了解更多产品详情:
登录后查看
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
74
兼容性
0
80
稳定性
0
70
易用性
0
70
性能
0
70
市场占有率
0
70
功能
0
70
扩展性
0
80
美观度
0
70
技术服务
0
70
性价比
0
80
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论