








Fortinet(飞塔)是全球领先的网络安全解决方案提供商,2000 年成立于美国加利福尼亚州桑尼维尔,纳斯达克代码 FTNT。
Fortinet
80.03条评价415次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
需要明确的核心点是:Fortinet 并未提供一个名为“FIM”的独立产品。其文件完整性监控能力是其终端安全解决方案和安全织造(Fabric)平台中的一项核心功能,深度集成于以下产品中:
- FortiClient (面向终端:端点保护平台 EPP/EDR)
- FortiEDR (面向终端:高级端点检测与响应)
- FortiManager & FortiAnalyzer (面向管理与分析)
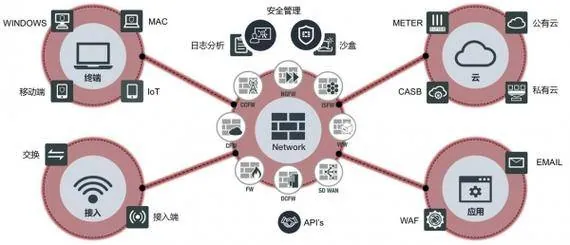
这种集成化的设计体现了 Fortinet 的核心战略——通过安全织造(Security Fabric) 实现深度集成与自动化响应,而非提供孤立的单点产品。
Fortinet FIM 解决方案详解
一、 核心产品载体
- FortiClient (集成FIM功能的版本)
- 定位: 集成了EPP(端点防护)、EDR(端点检测与响应)和ZTNA(零信任网络访问)功能的统一终端安全代理。
- FIM实现方式: 在 FortiClient 的 漏洞利用防护 或 EDR 模块中,包含了对关键系统文件和目录的监控能力。它通过持续扫描和验证文件的哈希值来检测未经授权的更改。
- FortiEDR
- 定位: 专注于高级威胁的、基于行为的端点检测与响应平台。
- FIM实现方式: FortiEDR 的 FIM 能力更为强大和智能。它不仅是简单地监控更改,而是将文件更改行为纳入整个攻击链(Cyber Kill Chain)的上下文中进行分析。例如,一个进程创建了一个可执行文件,然后又试图修改注册表以实现持久化,这一系列行为会被关联分析,从而更准确地判断是恶意软件活动还是合法的系统更新。
二、 核心功能特性
尽管载体不同,Fortinet 的 FIM 解决方案都具备以下核心功能:
- 实时监控与检测
- 监控范围: 可自定义监控的关键操作系统文件、应用程序目录、配置文件、注册表键值等。
- 变更检测: 使用密码学哈希(如SHA-256)来精确检测文件的任何增、删、改操作,并能识别文件属性的更改。
- 基于风险的智能告警
- 上下文关联: 这是其最大优势。FIM 告警不会孤立存在。FortiEDR 或 FortiClient 会将文件变更事件与进程行为、网络连接、用户活动等其他终端数据进行关联分析。
- 降低误报: 能够区分恶意的篡改和合法的操作(如Windows系统更新、软件安装包)。系统可以通过学习模式(Learning Mode)建立基线,减少不必要的告警。
- 自动化响应与遏制
- 内置响应动作: 一旦检测到高风险的恶意文件更改,平台可以自动触发预定义的响应动作,例如:
- 隔离受感染的端点,防止横向移动。
- 终止恶意进程。
- 强制文件还原(如果存在备份或已知良好版本)。
- 与安全织造联动: 告警信息会共享到整个 Security Fabric。例如,端点上的FIM告警可以触发 FortiGate 防火墙上的策略变更,立即阻断该终端对敏感服务器的访问,实现真正的联动防御。
- 合规性支持
- 预定义策略模板: 提供符合 PCI DSS(要求11.5)、NIST、CIS 等合规框架的监控策略模板,方便用户快速部署以满足审计要求。
- 详细审计报告: 通过 FortiAnalyzer 生成关于文件变更活动的详细报告,记录谁、什么时间、对什么文件、做了什么操作,为合规性审计提供无可辩驳的证据。
- 集中化管理与可视化
- 统一管理: 通过 FortiManager 或 FortiClient EMS 集中配置和下发FIM策略到所有终端,实现统一管控。
- 统一仪表盘: 在 FortiSIEM 或 FortiAnalyzer 的仪表盘上,可以查看来自所有端点的FIM告警,并与其他安全事件(网络攻击、漏洞利用等)进行关联分析,提供统一的安全态势视图。
三、 技术优势与特点
- 深度集成,非孤岛产品: FIM能力与EPP/EDR无缝融合,提供比独立FIM工具更丰富的上下文信息,极大提升了威胁检测的准确性和响应速度。
- 自动化响应: 不仅仅是“监控和告警”,更重要的是能够通过 Security Fabric 实现自动化的遏制和修复,这是现代安全能力的核心。
- 性能优化: 代理经过高度优化,对终端系统性能的影响极小。
- 云原生支持: 解决方案同样支持云工作负载(如AWS EC2、Azure VM),监控云实例中的文件完整性。
- 威胁情报赋能: 集成 FortiGuard Labs 的全球威胁情报,能够更快地识别与已知恶意软件家族相关的文件更改模式。
四、 典型应用场景
- 勒索软件防御与缓解: 实时检测到文件被大量加密或篡改(勒索软件的典型行为),并立即隔离终端,阻止勒索软件蔓延,为数据恢复争取时间。
- webshell 与持久化攻击检测: 检测Web服务器目录下是否被上传了恶意 webshell 脚本,或系统启动目录、服务配置被修改以建立持久化。
- 内部威胁检测: 监控敏感数据文件的访问和修改,防止内部人员窃取或篡改关键信息。
- 合规性审计: 满足PCI DSS, HIPAA, GDPR等法规中对关键系统文件监控和审计日志的要求。
- 配置漂移管理: 确保关键系统和服务器的配置符合安全基线,未经授权的更改会被立即发现并告警。

总结
Fortinet 的文件完整性监控(FIM) 并非一个独立产品,而是其终端安全平台(FortiClient/FortiEDR) 和安全织造(Security Fabric)生态系统中的一项关键能力。
其核心价值在于 “集成” 与 “智能”:
- 集成: FIM 告警信息不再是孤立的日志,而是与网络、用户、应用信息相关联,成为整个安全态势的一部分。
- 智能: 通过行为分析和上下文关联,有效区分恶意活动与合法变更,并驱动自动化响应。
对于已经或计划采用 Fortinet 安全体系(特别是 FortiClient 或 FortiEDR)的企业来说,这是一种开箱即用、高效且能产生联动防御效果的FIM解决方案。它特别适合那些希望提升安全自动化水平,将检测与响应紧密结合,以应对现代高级威胁的企业客户。
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
80.0分项目
评分
同类平均分
综合
80
82
兼容性
80
84
稳定性
86
86
易用性
86
86
性能
84
84
市场占有率
70
76
功能
86
86
扩展性
84
84
美观度
80
84
技术服务
76
80
性价比
66
76
时间排序↓
最新
精华
3 条评论
评 价 172
支 持 1
关 注 0
被关注 1
访 客 6


.png)
防火墙性能强、一体化防护全,自研 ASIC 芯片加速,防火墙、入侵检测、VPN 等功能合一,中小企业到大企业都能用。
.png)
配置复杂、国内适配弱,功能多导致上手难,对国产系统和信创环境支持一般,高端服务收费高。

Fortinet(飞塔)是全球知名的网络安全厂商,主打 FortiGate 防火墙,用硬件加速让安全检测又快又稳,能一站式解决企业上网、防护、远程接入等需求,客户遍布全球很多大企业;但它设置麻烦、对技术人员要求高,国内信创项目适配不够,更适合外企、大型企业或预算足的中大型网络,普通中小企业用起来学习成本高、性价比一般。


回复
2026-05-26


向我咨询

发表评论