








深信服科技股份有限公司(SANGFOR)成立于2000年,是中国领先的网络安全与云计算解决方案提供商。公司于2018年在深圳证券交易所创业板上市,致力于为全球企业级用户提供创新的IT基础设施与安全产品。
Sangfor Access
74.01条评价105次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
第一章:零信任安全范式演进
1.1 传统边界安全模型的局限
随着数字化转型的深入,企业网络边界逐渐模糊,传统基于网络位置的"城堡-护城河"安全模型面临根本性挑战。移动办公的普及、云服务的广泛采用、物联网设备的爆发式增长,使得固定网络边界不复存在。攻击者一旦突破外围防御,即可在内部网络中横向移动,这种安全假设在当下环境中已不再适用。
1.2 零信任核心原则的重构
零信任安全模型建立在"从不信任,始终验证"的基本原则之上,彻底抛弃了网络位置的信任假设。该模型包含几个关键范式转变:从网络中心化转向身份中心化,从静态访问控制转向动态风险评估,从隐式信任转向显式验证,从单次认证转向持续验证。
第二章:深信服零信任产品架构体系
2.1 整体架构设计理念
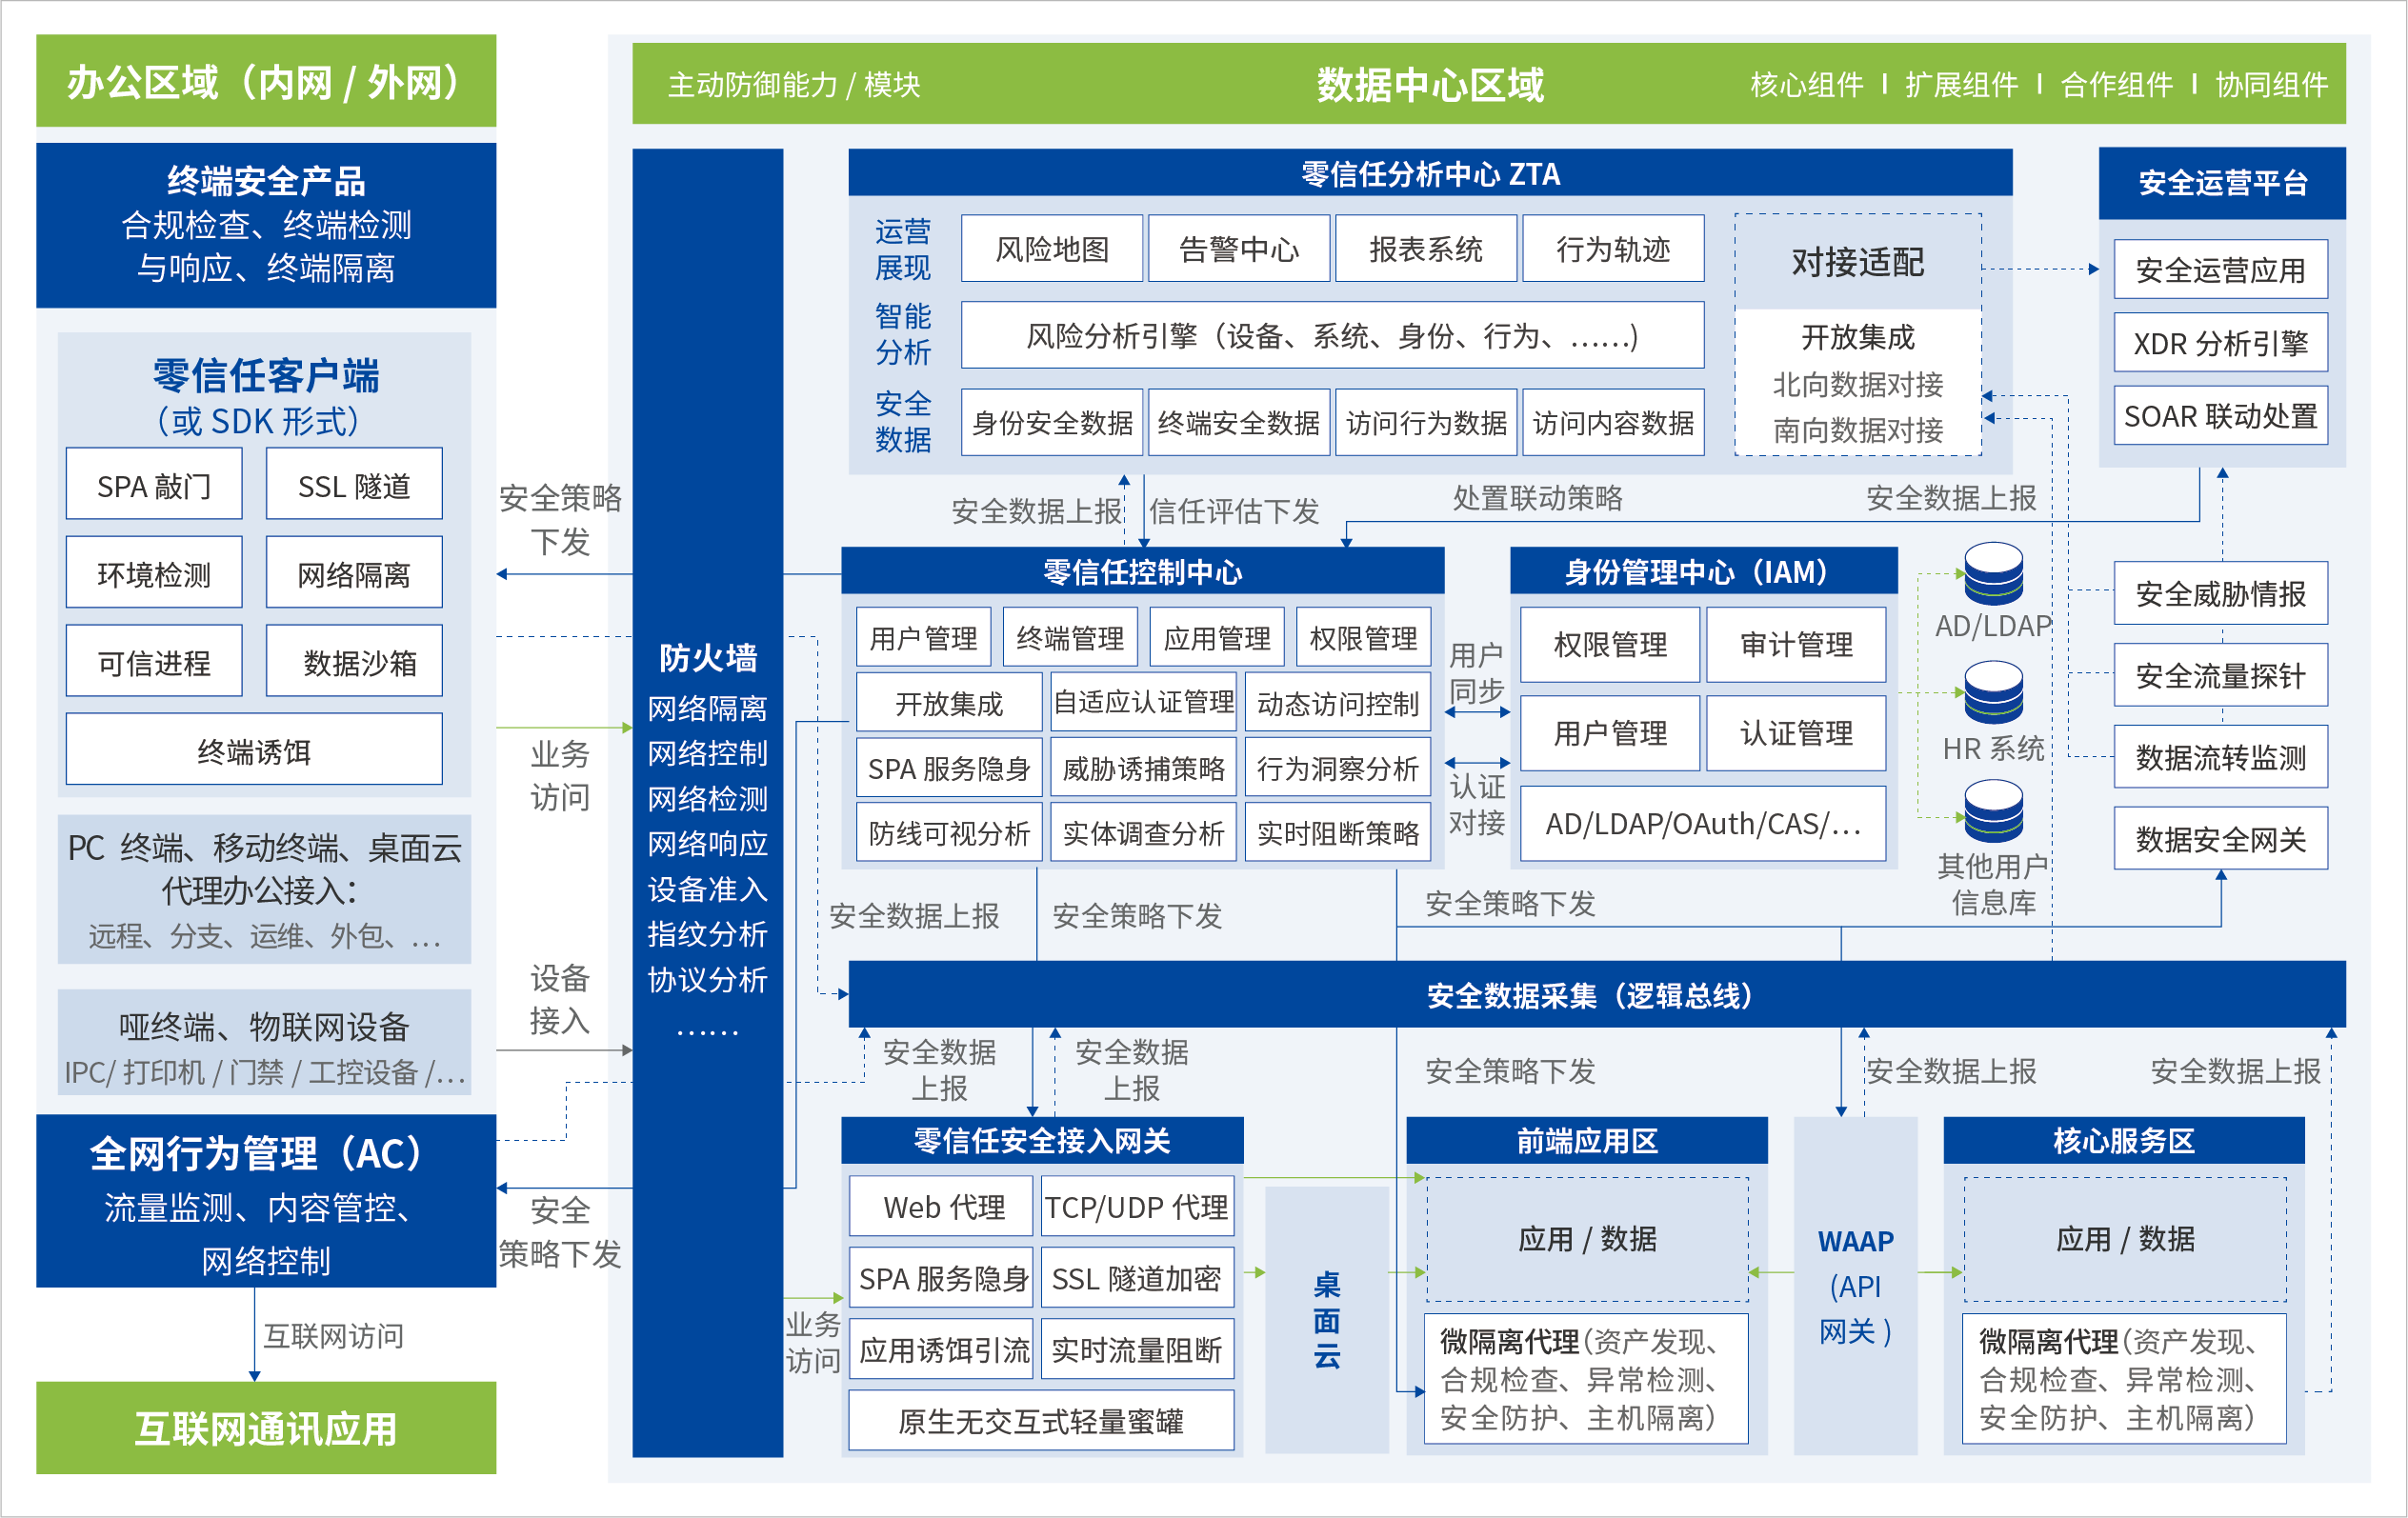
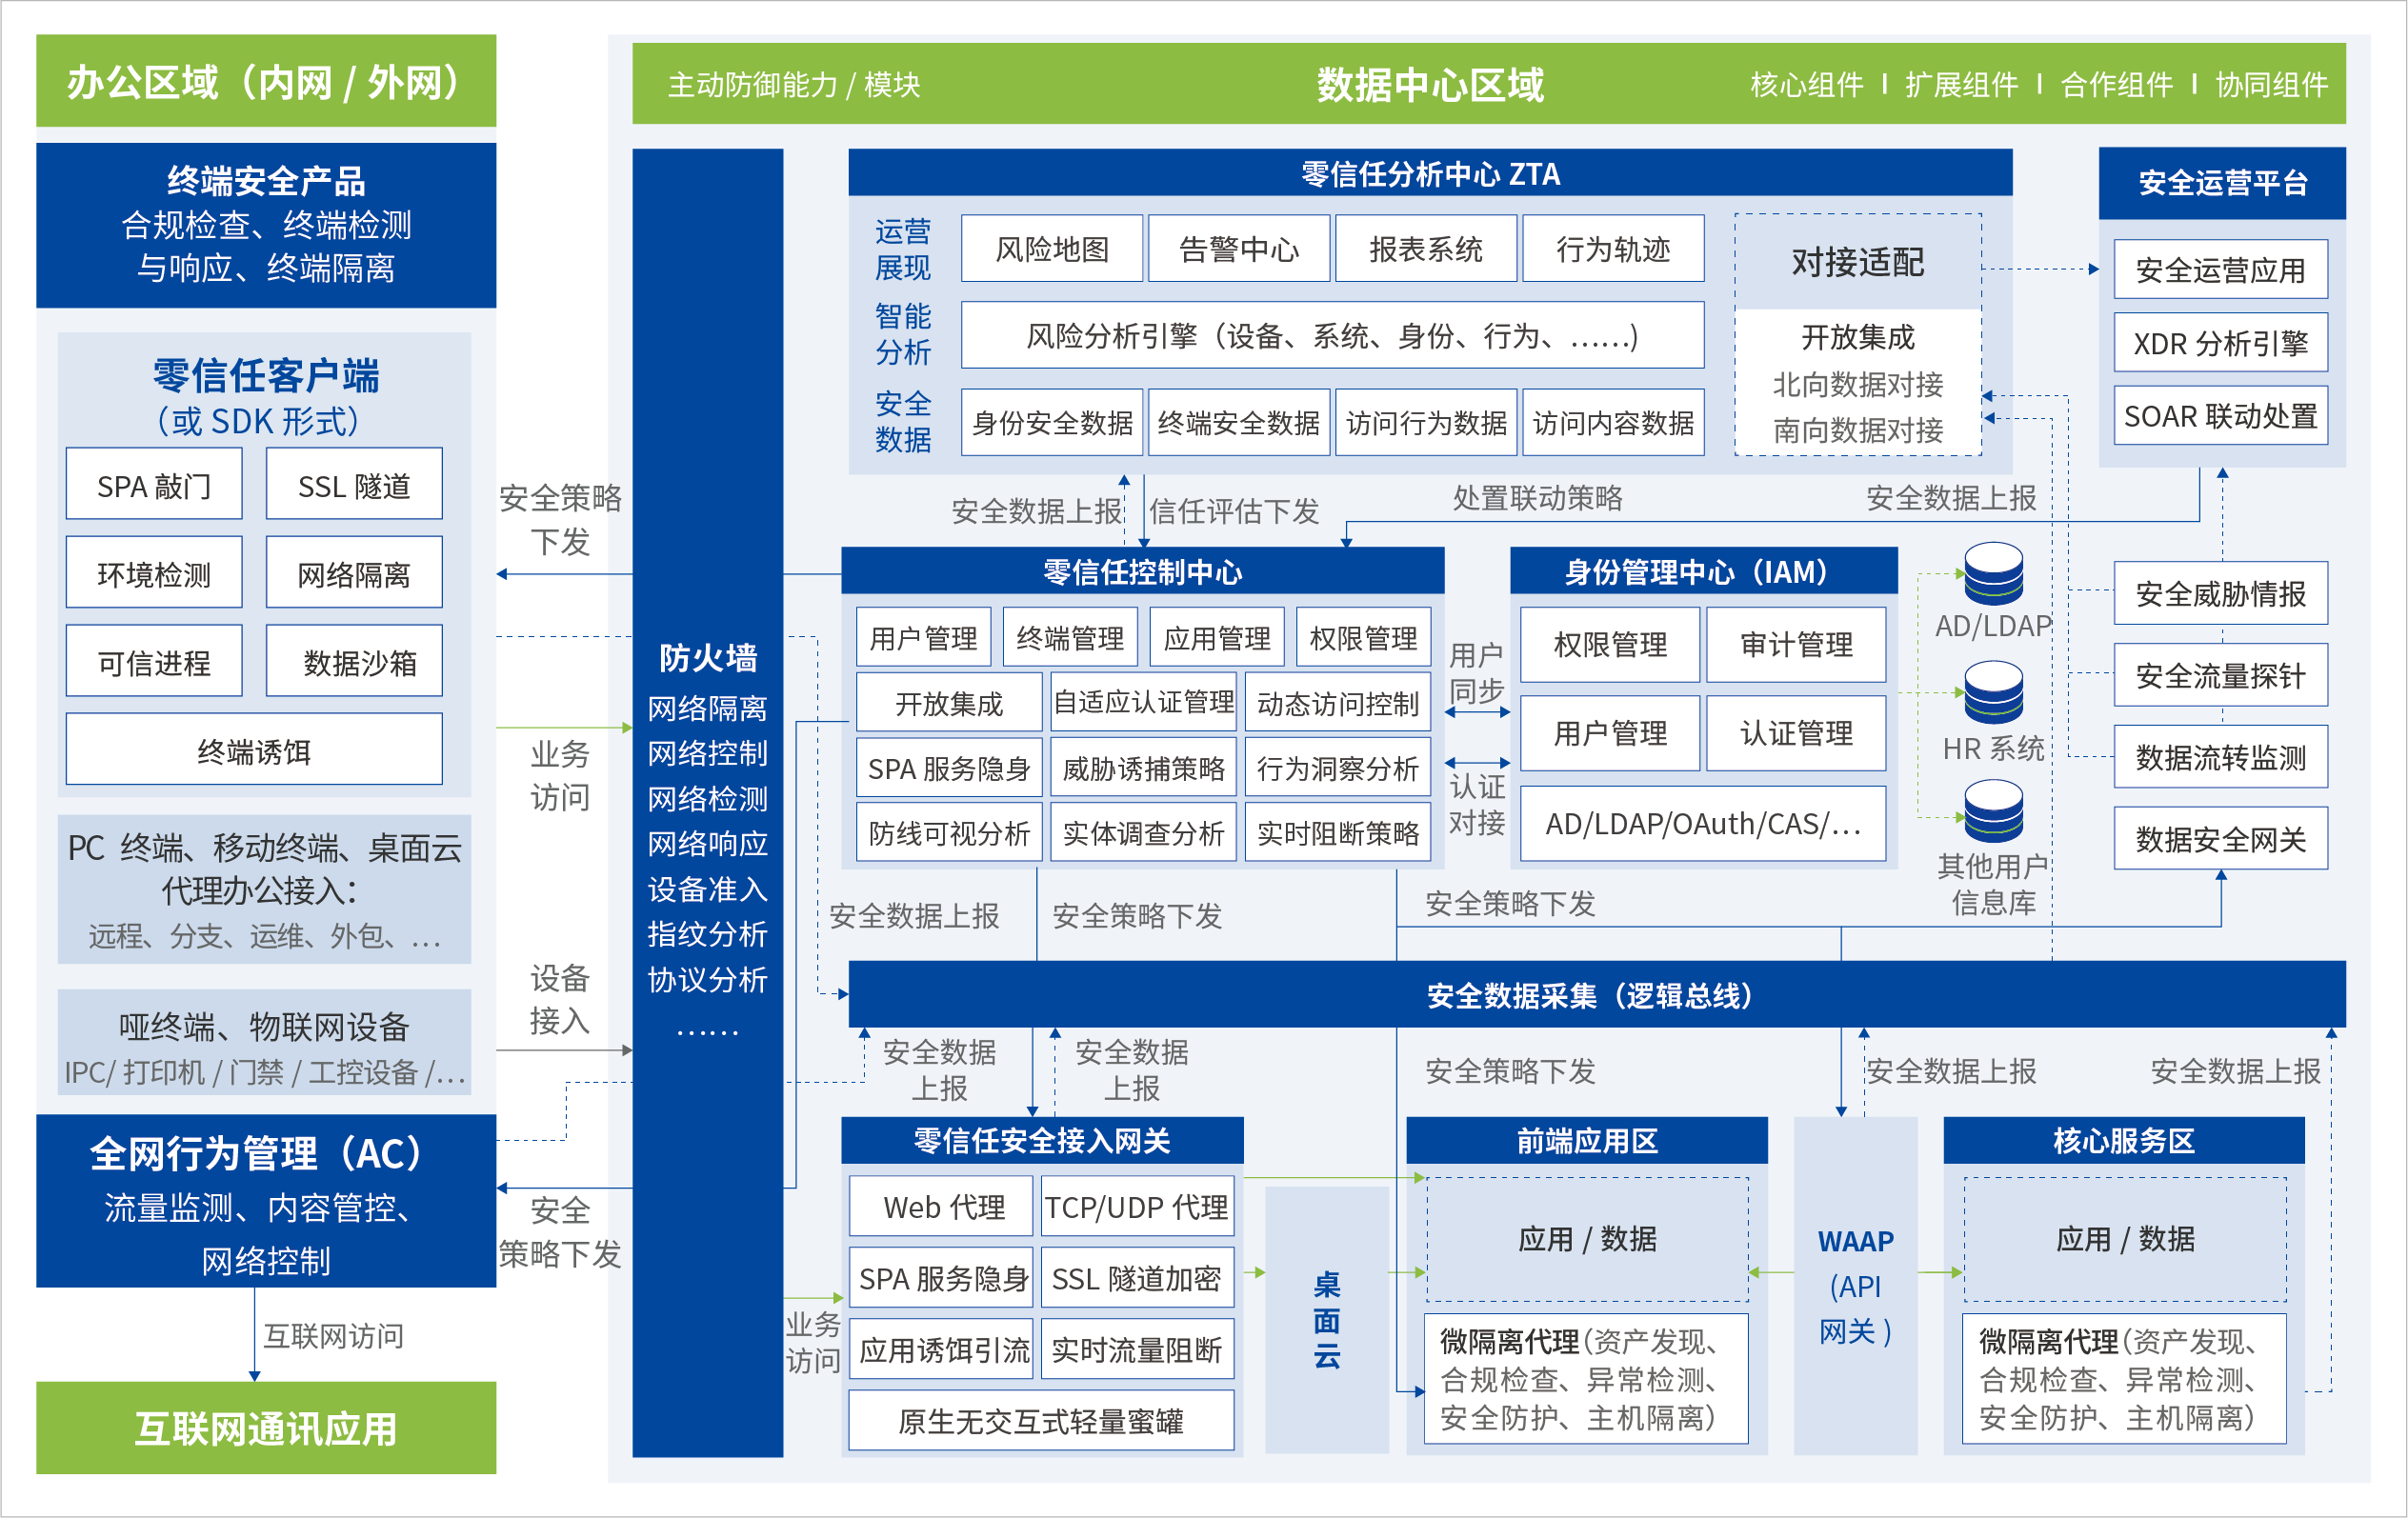
深信服零信任解决方案采用"身份为基石、设备为延伸、业务为核心"的三位一体架构。整个体系以身份认证与授权为访问控制的核心决策点,以终端环境安全为访问前提,以业务隐身和最小权限为防护手段,构建端到端的动态信任评估体系。
2.2 核心组件与功能模块
系统由四大核心组件构成:零信任控制器(决策大脑)、零信任网关(策略执行点)、终端安全代理(环境感知器)、身份与权限管理中心(信任锚点)。各组件通过加密通道协同工作,形成完整的控制与数据平面分离架构。
第三章:身份与访问管理子系统
3.1 统一身份治理框架
系统建立基于属性的访问控制(ABAC)模型,将用户身份、设备状态、环境上下文、行为特征等多维属性纳入权限决策。支持与企业现有身份源(如AD、LDAP、HR系统)无缝集成,实现身份信息的自动同步和生命周期管理。
3.2 多因素认证体系
提供自适应多因素认证机制,可根据风险评估结果动态调整认证强度。支持密码、数字证书、生物特征、硬件令牌、手机推送、一次性密码等多种认证方式的灵活组合。认证流程采用FIDO2、OAuth 2.0、SAML等标准协议,确保兼容性和扩展性。
3.3 细粒度权限管理
实现基于角色的权限分配与基于属性的动态授权相结合的双重控制机制。权限粒度可细化到API接口级别、数据字段级别和操作动作级别。支持实时权限回收和访问会话终止,确保权限变更能够立即生效。
第四章:终端安全与风险评估
4.1 终端环境感知技术
终端安全代理在用户设备上以轻量级进程运行,持续收集设备指纹、系统配置、安全状态、软件清单、漏洞信息、网络连接等环境数据。通过可信计算基(TCB)技术确保代理自身完整性,防止被恶意软件篡改或绕过。
4.2 动态风险评估引擎
风险评估引擎采用机器学习算法分析多维安全信号,包括:设备合规性(补丁状态、防病毒状态)、行为异常度(访问频率、时间模式)、威胁情报匹配(已知恶意IP、域名)、漏洞利用可能性等。风险评分实时更新,影响访问控制决策。
4.3 设备信任等级划分
基于持续评估结果,将设备划分为不同信任等级:完全可信、条件可信、受限可信、不可信。不同等级对应不同的访问权限和增强控制措施。设备信任状态的变化可触发自动响应动作,如会话终止、二次认证、访问降级等。
第五章:网络隐身与微隔离
5.1 业务隐身技术实现
零信任网关通过单包授权(SPA)技术隐藏业务服务端口,只有通过加密握手验证的请求才能"看见"实际服务。采用端口随机化、协议混淆、服务伪装等技术增加攻击面探测难度。支持TCP、UDP、HTTP等多种协议的隐身保护。
5.2 微隔离策略执行
在网络层实现基于身份的微分段,替代传统的基于IP地址的访问控制。策略以身份为中心而非网络位置,无论用户和设备处于何地,访问策略保持一致。支持动态策略生成,根据会话上下文自动创建临时访问规则,会话结束后自动清除。
5.3 应用层访问代理
零信任网关作为所有访问请求的代理,执行应用层协议解析和内容检查。支持HTTP/HTTPS、SSH、RDP、数据库协议、文件传输协议等多种应用协议的安全代理。可对加密流量进行解密和检查(需配置相应证书),再重新加密转发。
第六章:持续信任评估与自适应控制
6.1 会话生命周期管理
访问会话不是一次性授权,而是持续监控和评估的过程。在会话存续期间,系统持续监控用户行为、设备状态、网络环境的变化。任何异常都可能触发策略重评估,如检测到设备连接了不安全的Wi-Fi、用户从异常地理位置访问等。
6.2 自适应访问控制策略
基于实时的风险评估结果,系统可动态调整访问权限级别。例如,当检测到设备安全状态下降时,自动限制只能访问非敏感业务;当用户行为出现异常模式时,要求进行增强认证;当环境风险较高时,限制数据传输速度或禁止文件下载。
6.3 异常行为分析引擎
采用用户实体行为分析(UEBA)技术,建立用户和设备的行为基线。通过无监督学习算法识别偏离基线的异常行为,如非工作时间访问、异常数据下载量、非常用功能使用等。异常检测结果实时反馈给策略决策引擎。
第七章:数据安全与防护
7.1 数据访问控制
在数据层实施额外的访问控制,即使应用层权限被突破,也能在数据访问时进行二次验证。支持基于数据分类的访问控制,对敏感数据(如个人身份信息、财务数据、商业秘密)实施更严格的访问策略和监控措施。
7.2 数据流转跟踪
对通过零信任体系访问的数据进行标记和跟踪,记录数据的访问、复制、修改、传输全过程。采用数字水印、数据标签、内容指纹等技术,即使数据被导出系统,也能追踪其源头和流转路径。
7.3 防数据泄露机制
在数据出口点实施内容检查和控制,防止敏感数据非授权外传。支持数据模式识别(如信用卡号、身份证号等正则模式)、关键字匹配、文件指纹比对等多种检测方法。可根据数据敏感级别实施不同的防护动作,从告警到拦截。
第八章:安全可视与运营
8.1 全景安全态势视图
提供统一的控制台展示整个零信任体系的安全状态,包括:用户访问热力图、高风险访问会话、策略执行统计、威胁检测事件、设备合规状态等。通过时间线视图展示安全状态的变化趋势和关联事件。
8.2 全链路访问审计
记录从认证到访问结束的全链路详细信息,包括:用户身份、认证方式、设备信息、网络环境、访问时间、请求内容、响应结果、策略决策依据等。审计日志采用防篡改设计,支持基于区块链的日志存证可选方案。
8.3 自动化响应编排
与安全信息和事件管理(SIEM)系统、安全编排自动化与响应(SOAR)平台集成,实现威胁检测与响应的自动化。预置常见威胁场景的响应剧本,如账户劫持、设备失陷、数据窃取等场景的隔离、告警、修复流程。
第九章:部署与集成架构
9.1 多种部署模式支持
支持多种部署形态以适应不同企业环境:纯软件形态部署在现有虚拟化平台或物理服务器;一体机形态提供开箱即用的硬件设备;云托管形态由深信服提供SaaS化服务。混合部署模式可同时支持本地业务和云上业务。
9.2 现有系统兼容性
设计上充分考虑与企业现有IT基础设施的兼容性,支持与主流身份提供商、目录服务、网络设备、安全产品、云服务平台集成。提供标准API接口供第三方系统调用,支持RESTful API、Webhook、Syslog等集成方式。
9.3 渐进式部署路径
支持渐进式部署策略,企业可从保护特定高价值业务开始,逐步扩大零信任覆盖范围。提供"监测模式"、"学习模式"、"防护模式"等不同运行状态,在初始阶段仅记录不拦截,建立策略基线后再启用防护。
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
74.0分项目
评分
同类平均分
综合
74
78
兼容性
80
90
稳定性
70
86
易用性
70
76
性能
70
78
市场占有率
60
72
功能
60
82
扩展性
90
74
美观度
80
78
技术服务
90
76
性价比
70
74
时间排序↓
最新
精华
1 条评论
评 价 172
支 持 1
关 注 0
被关注 1
访 客 6


.png)
零信任安全强:SDP+ZTNA 架构,隐藏内网拓扑,身份与终端双认证,远程接入安全高。
体验好、接入快:全球多 PoP 节点就近接入,智能选路,弱网 / 高延迟环境下访问稳定深信服。
一体化易运维:All‑in‑One 客户端,集成 VPN/EDR/ 准入,云端统一管控,部署简单深信服
.png)
生态兼容性一般:第三方系统集成适配有限,复杂混合云环境对接成本高。
高端功能贵:高级安全模块、大规模授权费用高,中小企业长期成本压力大。
日志与报表弱:可视化报表简单,细粒度审计与溯源分析能力不足。

Sangfor Access(深信服 SASE / 零信任接入)是国内远程安全接入主流方案,安全强、体验好、运维简单,适配政企混合办公;但兼容性有限、高端功能贵、报表弱,适合中大型企业,小微场景可考虑轻量 SSL VPN 替代。


回复
2026-05-25

向我咨询

发表评论