




安全玻璃盒数字应用免疫系统ASTP

安全玻璃盒数字应用免疫系统ASTP

0.0
0条评价
655次浏览
所属厂商:
杭州孝道科技有限公司
交付方式:
私有部署SAAS
定价方式:
按用户数
适用客户规模(/人):
不限
价格区间:
10万-50万
SAAS付费周期:
年付
SAAS价格区间:
10万-50万

公司介绍:

安全玻璃盒【杭州孝道科技】是一家专注于为用户提供软件供应链安全产品和解决方案的国家高新技术企业、专精特新企业。

安全玻璃盒始终坚持以科技创新助力国家数字软件供应链安全,以“不是需要更多的安全软件、而是需要更安全的软件”为安全发展理念。公司已拥有三十余项核心技术发明专利和七十余项自主软件著作权,通过基于AI大模型和卷积神经网络,自主研发了全链路智能动态污点分析、二进制函数级智能基因检测、路径可达性可触发性分析、自动化验证与溯源、智能检测一键式修复及运行时免疫防御等核心技术与产品,为用户提供DevSecOps安全解决方案及软件供应链安全一体化解决方案、上线即安全与免疫防御解决方案、供应链安全威胁情报与态势感知及软件供应链安全检查评估工具等。目前已覆盖各大关键基础设施行业的TOP级用户,包括中国证监会、交通银行、兴业银行、渤海银行、浙商银行、广东农信社、浙江农信社、江苏农信社、河北农信社、杭州银行、北京银行、河北银行、国家进出口保险、财通证券、中国移动、中国电信、中国联通、国家电网及各省市级大数据发展管理局等TOP级用户,同时也服务了亚运会软件供应链安全检查、关键基础设施用户软件供应链安全专项检查等技术支撑工作。

鉴于技术创新的前瞻性和示范性,被认定为国家级高新技术企业研发中心、中国信通院授权"软件供应链安全能力中心”,以DevSecOps技术创新和独具示范性的优势成为IDC中国DevSecOps技术创新者、IDC DevSecOps领域重点推荐厂商,携“开源软件供应链安全”入选工信部等十二部委网络安全技术应用试点示范项目,并荣获浙江省"尖兵”核心技术研发攻关项目,接续多年获得全国网络安全优秀创新成果大赛优秀奖、中国网安产业潜力之星、全国网络安全技术创新成就奖、全国网络安全潜力企业十强以及全国网络安全十大优秀产品等荣誉和认可。

未来,我们将牢记使命、不忘初心,以守正创新、全力以赴拥抱和发展数字经济的同时,以预知防范思维来重塑当下的认知,用长远眼光来审视数字化的发展,用创新安全技术构建基于信创的软件供应链安全体系,为助力数字中国安全可持续发展保驾护航。
展开更多

产品详情

安全玻璃盒数字应用免疫系统ASTP1

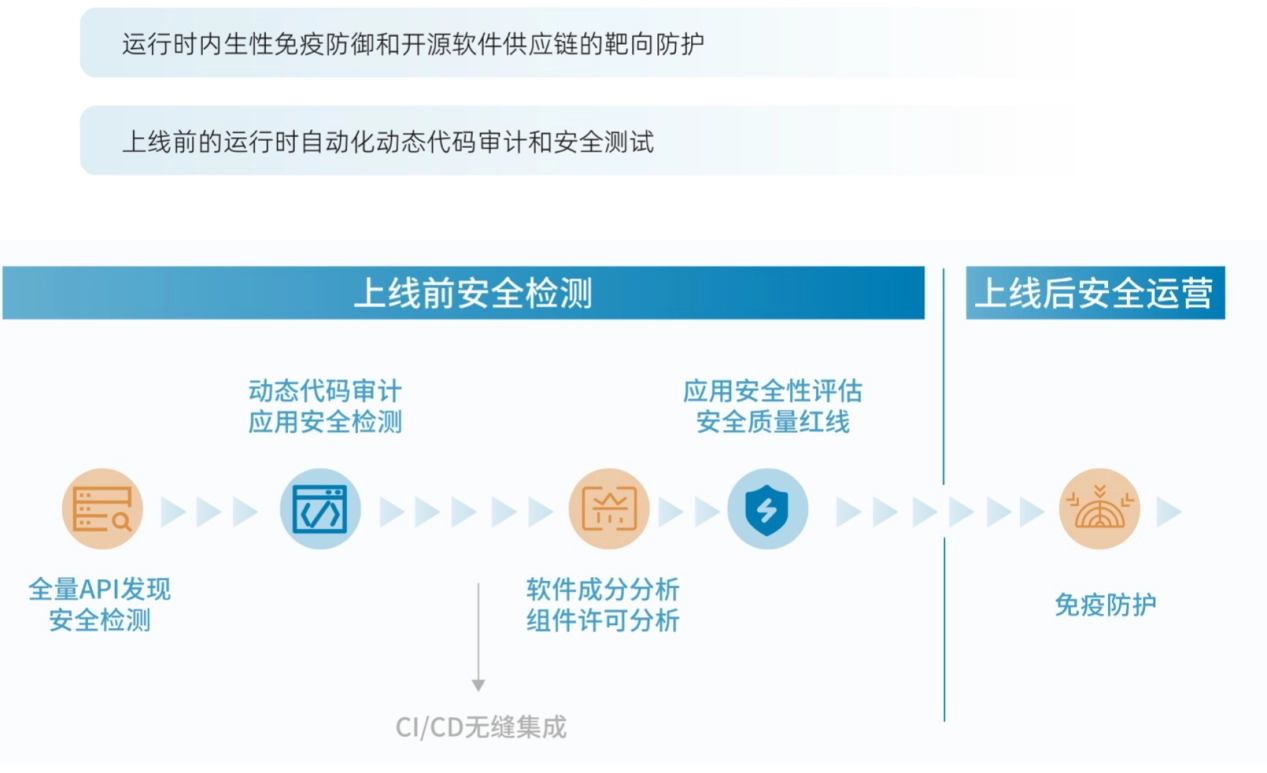
ASTP是国内首个“All in one三合一”安全平台,提供交互式应用安全检测、开源软件供应链安全分析和应用安全免疫防御功能。既能保障数字应用上线即安全,避免带病运行,又能应用生产运行环境,通过对数字应用正常的业务使用即可同步完成内生性应用漏洞检测。当发现漏洞或遭受异常攻击时,可立即激活免疫防御机制,实现攻防结合,让数字应用具备“自我检测与自我免疫”安全能力。

2014年Gartner引入“Runtime application self-protection”一词,简称为RASP。它是一种新型应用安全保护技术,它将防护功能与应用程序融为一体,实时检测和阻断安全攻击,使应用程序具备自我保护能力,当应用程序遭受到实际攻击伤害,就可以自动对其进行防御,而不需要进行人工干预。

RASP技术可以快速的将安全防御功能整合到正在运行的应用程序中,它拦截从应用程序到系统的所有调用,确保它们是安全的,并直接在应用程序内验证数据请求。该技术无需对现有代码进行修改,因为RASP的检测和保护功能是在应用程序运行的系统上运行的。

RASP技术通过对应用程序运行时上下文的感知和对代码语义的深入分析,可以更准确地识别异常行为,避免误报和漏报。除了被动地检测攻击,RASP还能主动阻断潜在的威胁。识别恶意行为并立即采取措施,防止攻击者利用已知或未知漏洞进行攻击。

相对于传统的Web应用安全产品,RASP防护排除了大量的无效攻击,聚焦真实的已知未知的安全威胁,由于RASP产品的强大防护能力,使得其在DevSecOps工具链中的运营阶段是至关重要的一环,能够弥补传统边界安全产品的先天性防护不足问题,实时监测响应和修复,提供更智能、主动、综合和全面的防护。

RASP运行时应用免疫防护系统总体架构包括两部分:第一部分为嵌入了安全插件的Web应用系统;第二部分为安全管理中心。由内嵌在Web应用系统中的安全插件和安全管理中心共同组成运行时应用免疫防护系统整体框架,形成一个包括多个Web安全客户端和一个安全管理中心的客户机/服务器模式框架。

运行时应用免疫防护系统整体框架除了需要确定内嵌在各Web应用系统中的安全插件的安全功能要求外,还明确定义安全插件与安全管理中心之间的安全管理接口,实现安全管理中心的管理策略的下发以及安全插件的信息上报等操作。

内嵌于Web应用系统的安全插件基于智能动态污点跟踪实现攻击防护。通过程序插桩技术获取到用户提交的数据,并对这些数据进行标记和跟踪,识别数据在Web应用系统内部传递和变化的过程,直至数据传播至可引发安全漏洞的函数。通过内置的安全算法对整个数据传播过程进行分析,判断出Web应用系统存在安全攻击行为。除此之外,还能够根据危险方法所执行的动作判断是否存在攻击,并由安全插件根据安全防护策略进行记录或拦截,后再上报至安全管理中心。安全插件在Web应用系统启动加载时,能够对Web应用系统所组成的文件特征进行识别,进而与安全管理中心内置的第三方开源组件漏洞库进行匹配,判断是否存在具有安全风险的第三方开源组件。


展开更多

案例介绍

暂无内容

版权/专利

暂无内容
评价
点评抽奖红包
点评抽奖
"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分很糟糕
很糟糕功能/性能/服务等基本无法使用
20-40分较差
较差功能/性能/服务等存在较多问题
40-60分一般
一般行业同类平均水平,凑活够用
60-80分还不错
还不错行业上游水平,能满足大部分使用需求
80-100分优秀
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
很糟糕0.0分
很糟糕
共0人评分
项目
评分
同类平均分
综合
0
74
兼容性
0
80
稳定性
0
70
易用性
0
70
性能
0
70
市场占有率
0
70
功能
0
70
扩展性
0
80
美观度
0
70
技术服务
0
70
性价比
0
80
时间排序↓
最新
精华
0 条评论
btn-contact
向我咨询
btn-comment
发表评论