






北京江民新科技术有限公司(简称江民科技)是中国较早的信息安全企业。1988年进军计算机反病毒领域,94年发布了第一款正版商用杀毒软件KV100,连续多年荣膺“国家高新技术企业”。公司在北京、武汉、杭州、石家庄等地设立了研发中心和AI安全技术研究院,并在全球多个国家建立了反病毒实验室和大数据病毒监测网。服务企业级客户超过100000+,覆盖政府、军队、公检法、金融、电信、能源、教育、医疗、制造等各行各业数千万终端,目前,江民科技依托9大安全引擎,围绕3大核心:反恶意代码引擎、高质量地威胁情报体系、面向全攻击链的大数据分析能力, 拥有100余项软著、专利,构建了覆盖“云、管、端、边”的安全产品体系,助力企业全方位提升安全防护能力。
NDR
0.00条评价310次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
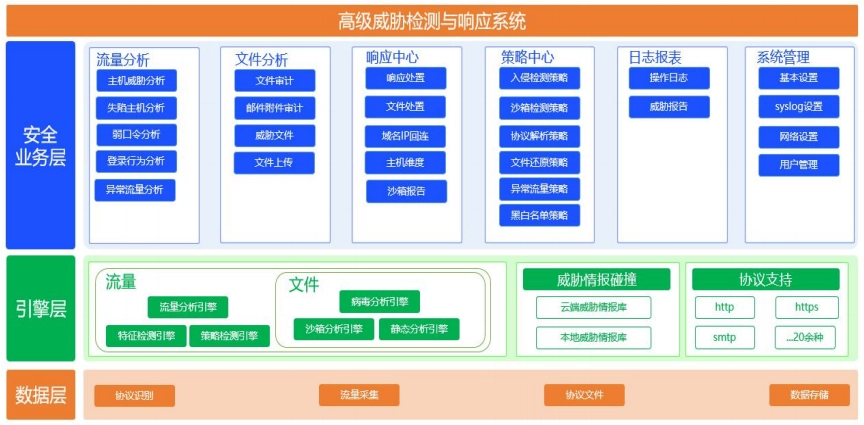
赤豹高级威胁检测与响应系统是一款旁路监听产品。该产品通过分析网络流量、文件、邮件、日志等数据,运用威胁情报、规则特征库、虚拟沙箱等技术,在流量中检测恶意流量、恶意文件。其具备用 ATT&CK 模型构建攻击链能力,应对高级威胁,能协议还原数据包并自动响应,还可与 EDR、XDR、防火墙等网络设备联动,提升企业网络安全能力。
产品优势:
1.多维度识别资产脆弱性,支持从内网、外网、主机、协议以及时间等多个维度对弱口令进行查询,提供了全景式、精细化的弱口令检测能力,支持对弱口令设备进行记录。
2.基于ATT&CK的攻击链分析技术,结合ATT&CK模型,将同一攻击阶段的威胁进行集中展示,同时可利用ATT&CK模型探测相应的未知威胁。
3.数据可视化呈现能力,针对客户目前的恶意文件、受感染主机情况、病毒文件类型以及攻击链事件,提供详细展示,反映当前整体状况,直观地呈现出威胁现状。
产品功能:
资产梳理:通过采集网络流量识别资产,利用 DPI 深度识别各层流量分析,实现资产自动化发现,支持呈现资产威胁分布。
流量采集分析:依据多种协议过滤,经异常流量检测、多协议解析获取网络和主机事件信息,不影响网络性能。
多引擎检测能力:文件经多个杀毒引擎检测,内置自研病毒引擎与特征库,发现多种恶意威胁,降低资产风险。
攻击检测:内置 3 万余条规则特征库,基于协议解析,用特征检测、行为分析双重验证,提高准确率。
沙箱动态分析能力:结合静态与动态信息,对文件多维度分析,支持提供截图并生成报告。
自动化报表能力:提供丰富统计报表与合规报告,助管理员了解网络安全合规状况,支持自动生成运维报告,可定期生成多种格式。
元数据回溯能力
产品提取并存储 HTTP、DNS、FTP、IMAP、POP3、SMB、SMTP、SNMP 等常见协议的元数据,记录发现时刻与传播路径,为安全运营人员提供事件追溯的证据支撑。
威胁场景多视角
支持一键了解全网主机安全基线检测详情,涵盖身份鉴别、访问控制、安全审计、入侵防范、恶意代码防范等策略组检查内容,检查模板支持用户自定义。
产品详情:登录后查看
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价
"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
66
兼容性
0
66
稳定性
0
70
易用性
0
58
性能
0
70
市场占有率
0
66
功能
0
72
扩展性
0
70
美观度
0
64
技术服务
0
60
性价比
0
54
时间排序↓
最新
精华
0 条评论
向我咨询
发表评论