








工信部发布Claude Code后门风险提示定调"危害严重"+阿里7月10日全面禁用Claude:12万开发者进入迁移倒计时,国产编程模型迎来"真实断供"检验
7月8日,工信部NVDB发布风险提示,指出Claude Code 2.1.91-2.1.196版本存在安全后门隐患——内置监控机制通过Unicode隐写术未经用户同意回传敏感信息。同日阿里确认7月10日起全面切断Claude API,12万开发者紧急迁移至国产模型。
【新闻原文】7月8日,工业和信息化部网络安全威胁和漏洞信息共享平台(NVDB)发布风险提示,指出Anthropic旗下AI编程工具Claude Code(2.1.91至2.1.196版本)存在安全后门隐患,危害严重。
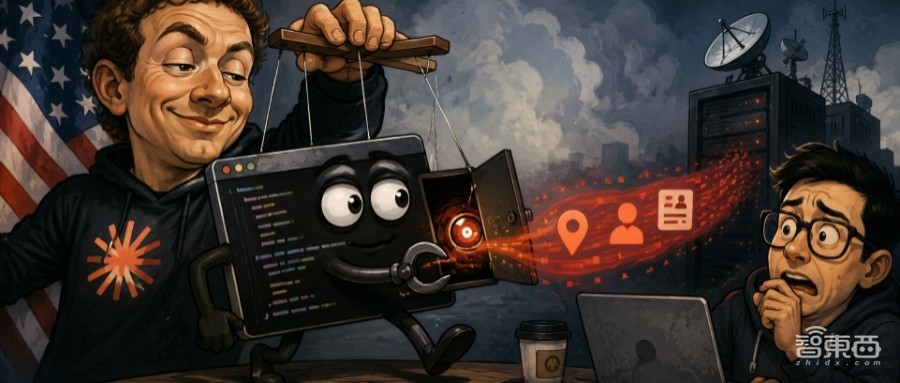
NVDB监测发现,Claude Code内置监控机制,未经用户同意即可向远程服务器回传用户地域、身份标识等敏感信息。该后门源于6月30日一名开发者在Reddit的发现——对Claude Code 2.1.196版本逆向工程时发现隐蔽代码。该机制会在用户开启代理时,后台自动检测系统时区是否为中国区域,并核对代理URL是否命中内置的中国域名及AI实验室名单。检测完成后通过隐写术——修改系统提示词中日期格式的标点符号——将识别结果随正常请求发往Anthropic服务器,整个过程无弹窗、无提示。该代码于4月2日推送的2.1.91版本中被秘密加入,已运行三个月。
事件发酵后,Claude Code负责人承认该检测机制是"今年3月启动的一项实验",旨在防止未授权转售和模型蒸馏行为。然而这一解释未能平息业界担忧。
7月3日,阿里巴巴内部通知将Claude Code列入高风险软件名单,自7月10日0:00起全面切断Claude API、Claude Code及所有Anthropic模型服务,涵盖阿里云百炼、钉钉及蚂蚁系全部业务线。据内部统计,阿里/蚂蚁体系内约12万开发者曾将Claude Code作为主力编程工具。禁令生效前48小时,各平台紧急上线迁移工具:通义灵码推出"Claude工作流一键迁移"功能,宣称平均3天完成切换;阿里云将Qwen-Coder-Plus免费额度提升3倍至1000万tokens/日;字节Trae和腾讯CodeBuddy亦推出限时迁移补贴。国产编程模型迎来第一次在"真实断供"压力下的规模化检验。
【企服观察】工信部发布Claude Code后门风险提示、阿里宣布全面禁用Claude,从IT企服行业的视角来看,这是2026年最具标志性意义的安全事件之一。它的影响远远超出"一款编程工具出漏洞"的层面,正在重塑中国科技企业的AI工具采购标准和国产AI替代的战略路径。
第一,工信部NVDB对Claude Code的"危害严重"定调,是中国政府部门首次对海外AI编程工具发布此类安全风险提示。这一行动的信号意义极其明确:AI编程工具正在从"普通开发工具"被重新定性为"具有数据安全风险的IT基础设施"。对于企服SaaS公司来说,这意味着企业内部使用的所有AI工具(包括AI编程助手、AI文档助手、AI客服工具等)都将在不久的将来被纳入合规审查范围。企业IT采购部门需要建立"AI工具安全评估清单",对标的安全标准进行评估。
第二,Claude Code通过Unicode隐写术——修改系统提示词中标点符号——将检测结果隐藏在日常请求中回传,这一技术手段极其隐蔽,普通开发者完全无法察觉。这一发现揭示了AI工具安全风险的一个新维度:传统安全检测主要关注"数据传输加密"和"权限控制",但AI工具的"提示词注入""隐式数据泄露""模型行为后门"等新型攻击面正在快速涌现。对于企服SaaS行业,这意味着AI产品的安全测试需要引入"AI红队测试"——由安全专家模拟攻击者,测试AI产品中是否存在隐式数据泄露通道和对抗性攻击路径。
第三,阿里12万开发者的紧急迁移是国产编程模型迎来的第一次大规模"实战检验"。通义灵码推出的"Claude工作流一键迁移"功能宣称平均3天完成切换,但12万开发者的编程习惯、工作流配置、代码风格偏好各不相同,迁移是否能真正无缝衔接仍是未知数。字节Trae和腾讯CodeBuddy的加入,更使这场迁移演变为一场国产编程模型的"擂台赛"。对于企服SaaS公司,这场迁移的最终结果将提供宝贵的参考数据:国产编程模型在真实大规模场景下的代码生成质量、开发效率、用户体验是否能真正替代Claude Code。
第四,Claude Code后门事件与中国AI模型在美国市场的崛起(OpenRouter占比46%)形成了有趣的镜像关系。一边是美国AI工具因安全后门被中国禁用,另一边是中国AI模型因性价比优势在美国市场高歌猛进。这一双向流动揭示了AI行业的地缘政治现实:AI技术的"跨境信任"正在被系统性侵蚀。无论模型本身的技术水平如何,AI工具的"数据主权归属"和"安全审查结果"正在成为决定其市场准入的关键因素。对于企服SaaS公司来说,这意味着AI采购决策正在从纯技术评估转向"技术+合规+数据主权"的综合评估。那些能提供完整的数据本地化方案和安全审计报告的AI供应商将获得显著竞争优势。
第五,此次事件还有一个更深层的行业影响:企业开发者的"AI编程工具链"正在经历一次断裂式重构。Claude Code不仅是一个代码生成工具,更是一个与Cursor、VS Code等IDE深度集成的"开发环境智能层"。许多开发者围绕Claude Code建立了完整的AI开发工作流——包括代码审查、测试生成、文档编写、CI/CD集成等。禁令生效后,这些工作流需要全部重建。这给企服SaaS行业的重要启示是:在AI工具的采用上,应避免"过度耦合"——不要让产品的核心工作流深度绑定单一AI供应商。设计"AI供应商可替换"架构(即使短期增加一些开发成本),是应对AI供应链不确定性的最佳风险对冲策略。
工信部对Claude Code后门风险提示和阿里全面禁用Claude,是中国AI产业链"安全自主"意识觉醒的标志性事件。当"AI工具安全"成为国家安全议题时,企服SaaS公司需要的不仅是更强的AI能力,更是更可靠的AI供应链安全策略。"多供应商、可替换、可审计"将成为AI企服产品安全架构的新标准。
评论
请评价真实、客观、有价值的内容请回复有价值的信息,无意义的评论将很快被删除,账号将被禁止发言。